この回で判断できること
自社サイトの管理について、誰に何を確認すればよいかを整理できます。「WordPressだから危険」「保守を頼んでいるから安心」という判断から一歩進み、確認できていることと、まだ分からないことを分けていきます。
A社は、普段の更新をきちんと管理している
従業員20名のA社には、お知らせと問い合わせフォームを備えた企業サイトがあります。別の仕事と兼任する社内担当者が、制作会社に更新を依頼しています。保守契約も結んでいます。
A社ができているのは、社内の更新担当者が決まっており、通常の更新依頼も記録されていることです。
一方、「不具合の修正」と「不正な変更を見つける監視」が同じ契約に含まれるかは、まだ確認していません。制作会社に悪意や怠慢があるわけではなく、対応範囲の認識が十分に共有されていなかった、という設定です。
※A社は説明用の想定事例であり、実在の顧客・被害事例ではありません。以下の事故や影響も、もし起きた場合を考えるための想定です。
1.WordPressのセキュリティリスクを4つに分ける
「WordPressの問題」と一括りにすると、誰に相談すればよいかが見えにくくなります。まず、サイトを支えるものを4つに分けましょう。
本体は、記事の保存や公開などを担うWordPressそのものです。公式には、開発時のコードレビューやセキュリティチームによる対応体制が説明されています。ただし、開発体制があることは、個々のサイトの安全を保証するものではありません。WordPress.org「Security」
追加機能は、フォームなどの機能を足す「プラグイン」と、表示やデザインを担う「テーマ」です。本体とは別の開発者が保守している場合があり、本体の更新だけでは管理が完結しません。
サーバーは、サイトを動かすコンピューターと、その動作環境です。PHPは、WordPressを動かすプログラム言語であり、サーバーにはそれを実行する環境が必要です。こうしたソフトウェアにも保守期限があります。記事を更新できていても、その土台まで適切に保守されているとは限りません。
運用は、アカウントの管理、更新の判断、異常の監視、バックアップ、事故時の連絡などです。担当者の交代や契約変更も関係します。
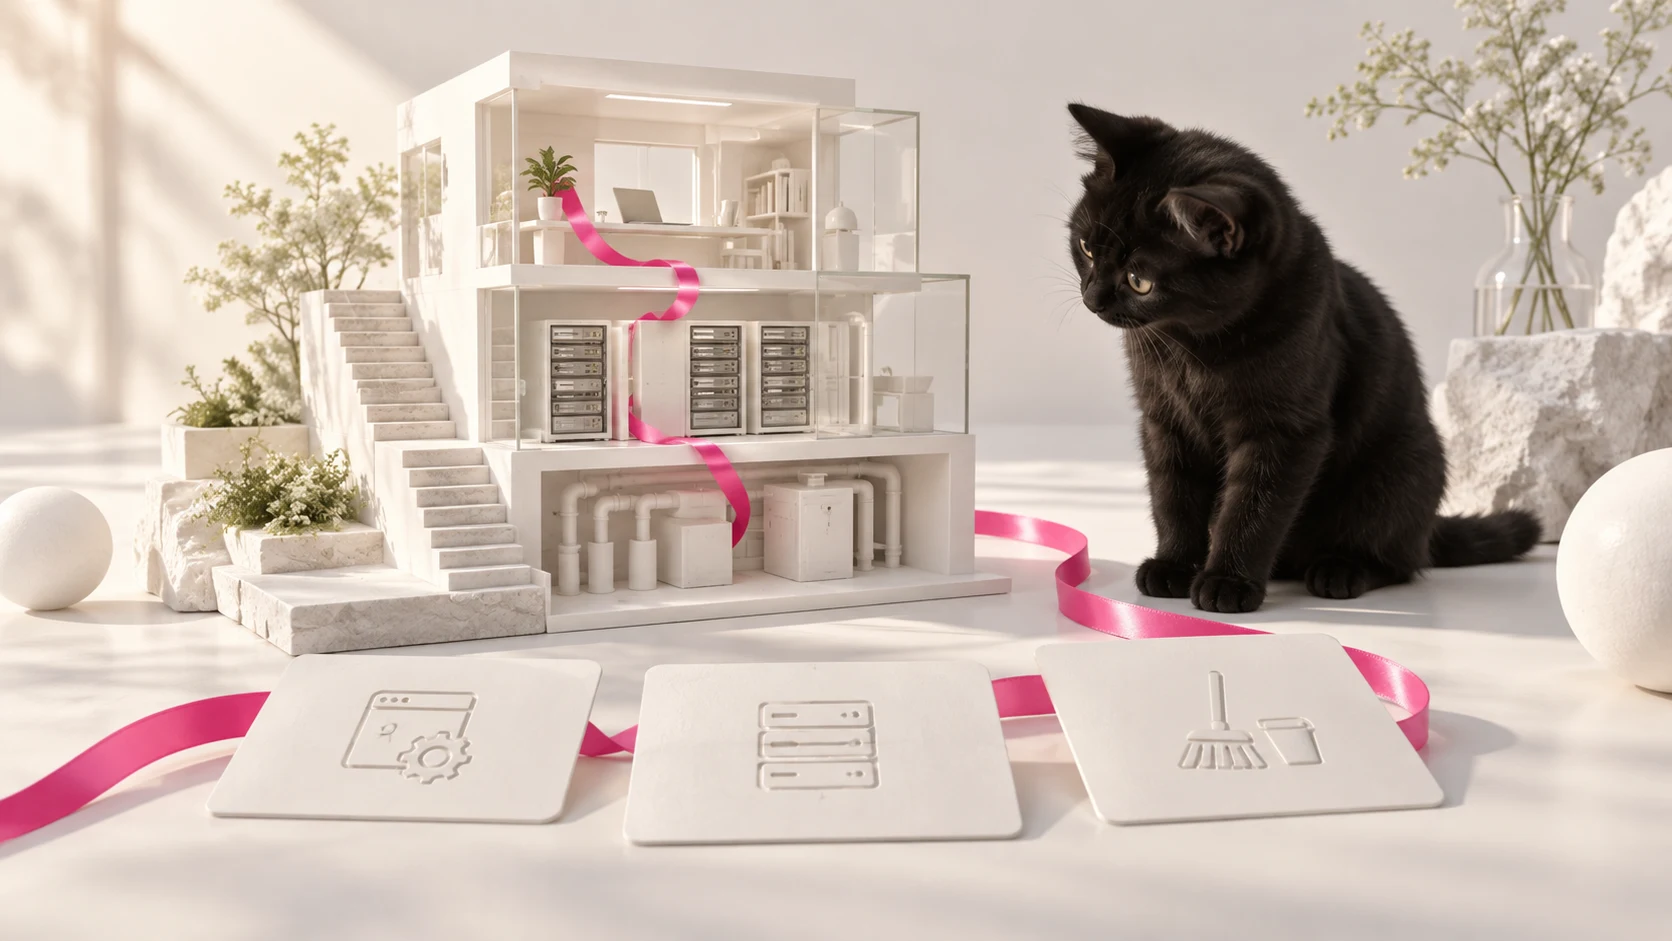
建物にたとえるなら、本体や追加機能は建物と設備、サーバーはそれらを支える基盤、運用は鍵の管理や点検の仕組みに当たります。設備の品質だけでも、担当者を置くだけでも、管理は完成しません。
脆弱性・攻撃・被害は、同じ意味ではない
「脆弱性」は、不正な操作に利用される可能性のある弱点です。「攻撃」は、その弱点などを利用しようとする行為。「被害」は、情報の流出やサイトの改ざんなど、実際に生じた不利益を指します。
脆弱性があることは、侵入された証拠ではありません。
ただし、WordPress本体の修正版が公開されても、弱点が残る古い版を使い続けると、攻撃を受けやすくなります。更新の判断は第2回で扱います。Hardening「Vulnerabilities in WordPress」
弱点への対応と、侵入の有無の確認は分けて考えましょう。利用条件や影響範囲、侵入の痕跡をそれぞれ確認する必要があります。
また、攻撃を遮断した記録は、侵入が成功した件数ではありません。 記録の数字だけで「何度も侵入された」と判断しないことが大切です。
反対に、脆弱性が確認されなくても、盗まれた認証情報で管理画面に入られるなどの被害は起こり得ます。ソフトウェアの更新と、ログイン情報の管理は、別々に必要です。
この連載では、弱点の存在、攻撃の試み、確認できた被害を区別して説明します。
2.WordPress.org・WordPress.com・ホスティングの違い
WordPress.orgとWordPress.comは、名前が似ていますが、利用の仕方が異なります。
WordPress.orgは、WordPressというソフトウェアの配布元サイトです。 そこから入手するソフトウェアを、別途契約したサーバーなどで動かす形を、ここでは「自己ホスト型」と呼びます。自社所有のサーバーに限らず、レンタルサーバーを利用する場合も含みます。
「ホスティング」とは、サイトをインターネット上で動かすためのサーバー環境を提供するサービスです。
WordPress.comは、WordPressソフトウェアを使う、ホスティング込みのサービスです。 更新やバックアップなど、提供側で処理される範囲があります。有料プランで追加機能の導入が可能になる場合があり、導入できる機能や管理・支援の範囲はプランによって異なります。契約中のプランの説明を確認してください。WordPress.comの公式比較
責任分担を考えるため、本記事では利用形態を次の3区分で整理します。
| 区分 | 契約を確認するときの着眼点 |
|---|---|
| 自己ホスト型 | サーバー契約に加え、WordPress側の管理を誰が担うか |
| マネージドWordPress | WordPress向けの管理サービスに、どの作業が含まれるか |
| SaaS型 | サイト作成・公開サービスの提供範囲と、利用者が管理する範囲はどこか |
SaaS型とは、提供される機能をインターネット経由で利用する形です。利用者がWordPressを導入することを前提としません。
WordPress.comは、ここではマネージド提供の具体例として扱います。ただし、この3区分は厳密に相互排他的な技術分類ではなく、契約を比較するための整理です。安全性の順位表ではありません。 WordPress.comが広い意味でSaaSの性質を持つことを否定する区分でもありません。
次の節では、WordPressを使う形に加えて、ホームページ作成サービスなどのSaaS型も同じ確認軸で比較します。
3.企業サイトの責任分担は、どこで変わるのか
「保守契約があります」と聞いたら、次に確認したいのは、その契約に何が含まれているかです。
お知らせの掲載代行、本体やプラグインの更新、異常の監視、事故後の復旧は、それぞれ異なる作業です。連絡を受けて対応する契約と、異常を見つけて連絡する契約も同じではありません。
WordPressの公式資料でも、ホストとサイト所有者の双方に管理上の役割があることが説明されています。Hardening「What is Security?」
以下は、実際の契約を確認するために編集した表です。各サービスの標準仕様を断定するものではありません。
| 確認する範囲 | 自己ホスト型 | マネージドWordPress | SaaS型 |
|---|---|---|---|
| 本体・追加機能の更新 | 自社・制作会社・ホストのどこが担当するか | 自動対応の範囲と対象外は何か | 提供側の更新範囲と、追加連携の管理者は誰か |
| PHP等の保守期限 | 期限を把握し、対応する担当は誰か | 提供側の対応範囲と、変更時の影響確認は誰が担うか | 基盤の保守方針と、利用者への通知はどこで確認するか |
| 共用環境の分離 | 他サイトの影響を抑える対策をホストに聞けるか | 同じ環境を使う他サイトとの分離について説明があるか | 利用者間の分離や障害対応について公式説明があるか |
| バックアップ | 保存先と、サイト障害時の取得方法は何か | 保存先・保存期間・サイト障害時に取り出せる範囲は何か | サービス障害時の復元やデータの取り出しは、どこまで可能か |
| ドメイン・DNS・契約名義 | 名義人と変更権限を持つ人は誰か | サービス契約とドメイン契約の窓口は誰か | 独自ドメインの名義と、解約・移管の手続きはどうなるか |
| 監視・緊急対応 | 異常を誰が見つけ、誰に連絡するか | 監視・通知・復旧のどこまでが契約内か | 障害窓口と、利用者側の連絡・対応範囲は何か |
DNSは、ドメイン名とサイトやメールの行き先を結び付ける仕組みです。制作会社が設定した場合でも、契約名義や変更窓口を社内で把握しておくと、引き継ぎや緊急時の連絡がしやすくなります。
共用サーバーについては、同じサーバー内の別サイトが侵害されると影響を受ける場合があります。ただし、すべての共用環境が同じ状態ではありません。分離や影響を抑える対策は、ホストに確認してください。Hardening「Web Server Vulnerabilities」
読者自身が、サーバーの技術的な安全性を判定する必要はありません。「公式な説明はどこにあるか」「この契約では誰が対応するか」を聞くことが、ここでの確認です。
担当が曖昧なままでは、対策が継続しにくくなります。担当者には、権限・時間・予算・必要な知識、または相談先が必要です。
IPAの「中小企業の情報セキュリティ対策ガイドライン」は、経営者編と実践編の2部構成です。IPA・第4.0版の案内
これにならい、サイトの管理も、経営側が決めることと実務を分けて考えてみましょう。
4.改ざんや不正転送が、問い合わせと信用に及ぶまで
サイトの問題は、画面の表示だけにとどまらない場合があります。ただし、以下が必ず連続して起きるわけではありません。影響は、変更された場所や悪用された機能によって異なります。
検索を悪用するページやリンクが埋め込まれる場合
自社と無関係な宣伝ページなどが作られる「SEOスパム」が起き、その内容を検索エンジンが取得すると、意図しないページが検索結果に現れる可能性があります。
不正広告や別サイトへの転送が組み込まれる場合
表示内容や転送処理を書き換えられると、訪問者が問い合わせに進む前に別の場所へ誘導されることがあります。
こうした変更は、普段の画面確認だけでは気づきにくいこともあります。
検索結果やブラウザーに警告が出る場合
Googleがハッキングや有害な内容などを検出・判定した場合、検索結果やブラウザーに警告が表示されることがあります。すべての改ざんに同じ警告が出るわけではありません。Google「セキュリティの問題レポート」
メール送信の仕組みまで悪用される場合
サイトの送信機能や連携先が不正メールの送信に悪用された場合には、送信元の評価や、正規メールの到達にも影響する可能性があります。
例えば、GoogleのGmail宛ての送信に関する説明では、迷惑メールとしての報告が続くと、送信ドメインの評価が下がる場合があるとされています。Google「メール送信者のガイドライン」
これはGmailに関する説明です。また、この資料がサイトへの侵入経路や送信機能の悪用を示しているわけではありません。サイトが改ざんされただけで、必ずメールの評価まで下がるという意味ではありません。
取引先への説明が遅れる場合
もしA社で問い合わせに影響する問題が起き、受付状況や代わりの連絡先を説明できなければ、取引先が連絡をためらう可能性があります。技術的な修正と、相手が安心して連絡できる状態を整えることは、両方が必要です。
こうした影響を想定する目的は、不安を増やすことではありません。問い合わせが止まったときの確認先や、サイト以外の連絡手段を、平時に決めておくためです。
5.管理の空白を、確認表で見つける
最初からすべて答える必要はありません。「分からない」は「未確認」と記録して構いません。 未確認であることだけを理由に、危険だと判断する必要もありません。
以下の役割は目安です。契約や社内体制に合わせて調整してください。
- 経:経営者が決める
- 担:社内担当者が行う
- 専:専門家に依頼する
「専」は、必要な知識を持つ社内技術者が担う場合も含みます。
| 確認すること | 役割 | 確認できる人・聞く先 | 注意が必要な目安 |
|---|---|---|---|
| 更新・監視・復旧に責任者と代替者がいるか | 経 | 経営者・保守先 | 担当名はあるが権限や予算がない |
| 契約名義と管理窓口を一覧にできるか | 担 | 契約担当・制作会社 | 退職者や旧委託先しか分からない |
| PHP等の保守期限と対応担当を説明してもらえるか | 専 | ホスト・技術者 | サポート状況への回答が得られない |
| 共用環境の分離について公式説明があるか | 担 | ホスト | 確認先や資料が不明 |
| サイト側に障害があってもバックアップを取得できるか | 専 | ホスト・保守先 | 保存場所・取得方法が不明 |
| 緊急連絡先と契約対象を確認したか | 担 | 制作会社・ホスト | 通常の更新依頼先しかない |
バックアップについて、公式資料では、定期的に取り、改ざんされていないと信頼できる状態で保管することが取り上げられています。Hardening「Data Backups」
運用上は、保存されていることと、必要な状態に戻せることを分けて考えたいところです。「バックアップはありますか」だけで終わらせず、「サイトが動かなくても、誰が、どこから取り出せますか」「復旧の作業は誰に依頼できますか」と聞いてみてください。
A社なら、記録が残っている普段の更新依頼を出発点にできます。制作会社に次のように確認すると、契約の認識を合わせやすくなります。
現在の契約について、本体や追加機能の更新、異常の監視、事故時の復旧が、それぞれどこまで含まれるか教えてください。対象外の作業と緊急時の連絡先も、社内で共有したいと考えています。
これは、委託先の落ち度を探すための質問ではありません。社内と委託先が、同じ範囲を見ながら運用するための確認です。
次回は、プラグインとテーマの保守を考える
WordPressの安全を考える出発点は、「何が動いていて、それぞれを誰が管理しているのか」を把握することです。
更新・監視・復旧のうち、確認できていない項目を一つ選び、聞く相手を決めてみてください。技術的な安全判定を自分で抱え込まず、説明を受けられる状態をつくることが、次の対策につながります。
第2回では、プラグインとテーマの脆弱性・更新・保守を扱います。「更新すると壊れるかもしれない」という不安に対し、何を確認して判断すればよいかを整理します。
関連記事
- 第2回:プラグインとテーマ、追加した後まで管理できていますか(2026-10-19公開予定)
- 第3回:誰がどこまで操作できるか。アカウントと権限を見直す(2026-10-20公開予定)
- 第4回:異常に気づく・安全に戻す・再公開する。事故対応の備え(2026-10-21公開予定)
- 第5回:WordPressを続けるか、構成を変えるか。運用と総費用で選ぶ(2026-10-22公開予定)
出典と情報確認日
情報確認日:2026年10月10日。サービスの仕様や契約範囲は変更される場合があります。利用中のサービスの公式説明と契約内容を確認してください。
- WordPress.com:WordPress.com vs WordPress.org
- WordPress.org:Security
- WordPress Developer Resources:Hardening WordPress
- IPA:中小企業の情報セキュリティ対策ガイドライン(第4.0版)
- Google:セキュリティの問題レポート
- Google:メール送信者のガイドライン
本記事は一般的な解説であり、特定のサイトを診断した結果ではありません。